机场节点
Clash和加速器冲突:原因、排查与解决方案
 Caleb Whitman·2026年10月31日·1 min
深度解读 clash 与常见加速器之间的冲突原因、排查步骤及实际解决方案,帮助你稳定使用网络加速工具。
在网络加速和科学上网领域,clash 是一个被广泛使用的代理工具。很多用户在同时使用 clash 和其他加速器、VPN、ShadowSocks、V2Ray 等工具时,会遇到冲突、连接不稳定或全局代理失效等问题。本文将从根本原因出发,结合实际场景,给出系统的排查思路与可操作的解决方案。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
一、冲突的常见表现与根本原因
- 表现形式
- 连接不上目标服务器,或经历较长的连接建立时间。
- 部分网站无法访问,或速度明显变慢。
- 全局代理出现异常,系统代理被覆盖或回落回原生直连。
- 常见原因
- 端口冲突:clash 监听的端口与本地其他代理/VPN/加速器使用的端口重叠。
- 代理链路冲突:多条代理链条的规则互相矛盾,导致请求路由不确定或环路。
- 分流规则不当:分流(Rule)表中的策略优先级设置不合理,导致某些目标被错误走向。
- 系统网络栈设置:代理模式(如全局、直连、代理自动切换)与操作系统的网络策略冲突。
- 加速器自带的网络加速功能与 clash 的代理逻辑互相干扰。
- DNS 冲突:解析请求被转发到错误的解析路径,导致域名解析结果与代理目标不匹配。
- 证书与加密层错配:某些加速器对 TLS 处理有所不同,可能引发握手失败。
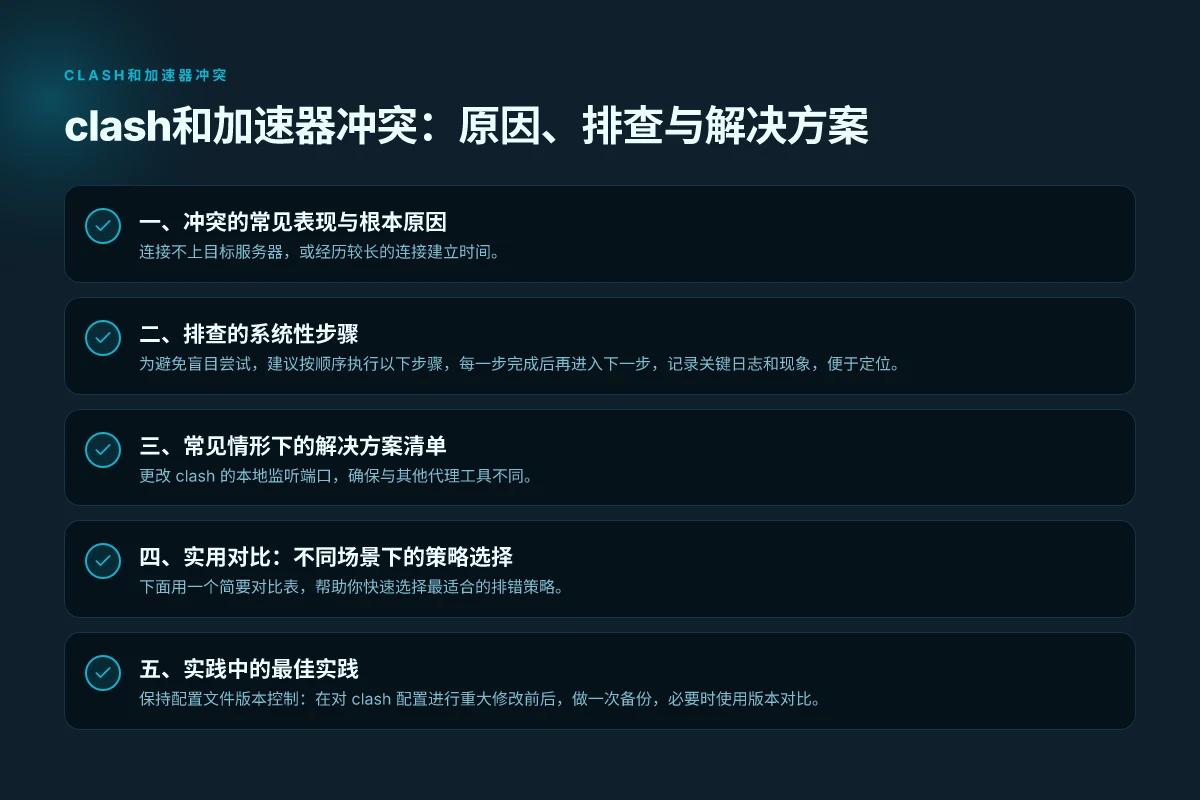
二、排查的系统性步骤
为避免盲目尝试,建议按顺序执行以下步骤,每一步完成后再进入下一步,记录关键日志和现象,便于定位。
1) 核对环境基本信息
- 查看 clash 的版本、配置文件路径、正在使用的模式(如 Policy、Rule、混合模式);
- 记录当前系统代理设置(全局代理、自动代理、PAC 等);
- 核对端口占用情况,尤其 clash 的监听端口与其他代理工具的冲突情况。
- 使用简单目标测试:如访问一个不经过代理的内网站点,判断是否仍被代理。
2) 检查 Clash 配置与日志
- 打开 clash 的日志级别,至少设置为 info 或 debug,捕捉启动、连接、路由的关键日志;
- 核对代理节点、代理组的配置是否正确,是否存在不可用节点被误选;
- 检查 Rule/Proxy/Proxy Group 的命中情况,确认是否有目标被错误路由到直连或错误代理。
3) 端口与网络栈排查
- 使用 netstat/ss 等工具,确认 clash 监听端口未被其他应用占用;
- 如果有本地代理工具或 VPN,请尝试临时关闭,观察问题是否仍然存在;
- 尝试更换 clash 的监听端口,排除端口层面的冲突。
4) 分流规则的逐步排除
- 将 Rule 规则简化为最基本的直连/代理模式,观察问题是否仍在;
- 逐步添加规则,记录每一步的命中情况;
- 确认规则优先级:一般先看 DOMAIN-KEYWORD、DOMAIN、IP-CIDR、FINAL 等字段的优先级与覆盖关系。
5) DNS 与证书相关排错
- 查看是否启用了 DoH/Smart DNS,确认 DNS 请求是否被错误的代理链处理;
- 在 clash 配置中关闭 DoH,或改用本地 DNS 测试,观察变化;
- 若遇到 TLS 握手失败,尝试关闭 TLS 代理或调整 TLS 设置(如 TLS15、TLS1.2 的兼容性选项)。
6) 与加速器的互操作性测试
- 逐一禁用系统中的其他加速/VPN工具,验证 clash 是否独立工作良好;
- 某些加速器提供的“混合路由”模式可能与 clash 的策略冲突,考虑将其置为直连模式或关闭;
- 针对特定应用,尝试在应用层强制走 clash 代理,避免系统级全局代理影响。
三、常见情形下的解决方案清单
- 端口冲突怎么办
- 更改 clash 的本地监听端口,确保与其他代理工具不同。
- 关闭临时占用端口的程序,或在操作系统层面设置端口使用优先级。
- 规则冲突导致路由异常
- 将 Rule 简化为最小集:如先用直连,再按需走代理,避免出现环路。
- 调整优先级,例如将关键目标的规则放在前面,确保命中正确的代理组。
- DNS 疑难杂症
- 暂时关闭 DoH,改用系统默认 DNS 测试是否恢复正常;
- 确认 Clash 的 DNS 设置指向正确的本地解析服务,避免 DNS 池化或污染。
- 与加速器的冲突
- 暂时停止其他加速器,确保 clash 独立工作良好;
- 在加速器中禁用某些网络优化功能,或者将 clash 设置为局部代理而非全局代理。
- TLS/证书握手失败
- 断开代理的 TLS 代理,尝试仅使用普通代理模式;
- 确认系统时间是否正确,避免证书校验问题。
四、实用对比:不同场景下的策略选择
下面用一个简要对比表,帮助你快速选择最适合的排错策略。
- 情景A:端口冲突且无法稳定走代理
- 优先措施:更换 clash 监听端口;关闭其他同端口的服务;日志中关注端口绑定信息。
- 情景B:规则命中异常,某些站点直接直连不稳定
- 优先措施:简化 Rule,确保关键目标的命中在前;用最小规则集逐步扩展。
- 情景C:DNS 解析错乱导致域名错配
- 优先措施:检查 DoH 设置,使用本地 DNS 测试;确认代理链对 DNS 的处理方式。
- 情景D:与其他加速器或 VPN 冲突
- 优先措施:临时停用其他工具,确保 clash 独立工作;在需要时将 clash 设置为局部代理模式。
表:常见冲突原因与应对要点
| 冲突原因 | 排查重点 | 解决办法 |
|---|---|---|
| 端口冲突 | 查看监听端口占用情况 | 修改 clash 监听端口,停止占用端口程序 |
| 规则冲突/命中异常 | 观察 Rule 命中与代理组分配 | 简化规则、调整优先级、逐步回滚 |
| DNS 处理冲突 | DoH/系统 DNS 设置 | 关闭 DoH,/或指定本地 DNS 服务 |
| 与其他加速器冲突 | 运行状态、模式与互操作性 | 暂停其他工具,必要时改用局部代理模式 |
| TLS/握手失败 | TLS 设置、时间同步、证书问题 | 调整 TLS 相关设置、确保系统时间准确 |
五、实践中的最佳实践
- 保持配置文件版本控制:在对 clash 配置进行重大修改前后,做一次备份,必要时使用版本对比。
- 分阶段测试:每修改一项设置后,进行 30 分钟以上稳定性测试,记录所有异常现象。
- 使用最小可行配置:初期只启用一个可用节点、一个代理组和最基本的 Rule,确保系统可用后再逐步扩展。
- 关注社区与官方文档:不同版本之间的行为可能有所不同,参照最新文档或社区帖子获取针对性建议。
六、结论与推荐
clash 和加速器之间的冲突并非不可解决,关键在于有条不紊地排查。先确认端口与网络栈没有冲突,再通过简化规则与逐步扩展来定位问题根源。遇到难以诊断的场景时,记录日志、逐步回滚、并与社区交流,往往能快速找到可行的解决方案。
如果你在实际操作中遇到具体的错误信息或日志片段,可以把关键日志贴上来,我可以根据你的具体配置进行逐步诊断,给出更有针对性的修改方案。 Clash和加速器不冲突:如何实现两者共存与优化网络体验