机场节点
Clash全部失败:原因分析与解决思路全解
 Carolina Lima·2026年10月28日·1 min
分析 clash 全部失败的常见原因,提供诊断步骤、排错要点与可落地的解决方案,帮助快速恢复网络代理或代理工具的正常使用。
在使用 clash 这类代理工具时,遇到“全部失败”的情况,会让人又急又慌。本文从最常见的原因入手,给出一个系统化的排错流程,帮助你快速定位问题、验证修复并尽快恢复正常使用。内容覆盖配置文件、网络环境、版本更新、证书与鉴权、以及常见的兼容性问题等方面。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
先确认一个底线:错误信息与日志
- 打开 clash 的日志,是定位问题的第一手材料。
- 常见日志关键词:failed、timeout、connect、authentication、proxy unreachable、dns error、certificate、ssl 相关错误。
- 建议开启详细日志等级(如 debug/verbose),并在排错时逐步复现问题,以便对比日志前后变化。
如何获取与解读日志
- 本地运行:检查 clash 运行目录下的 log 文件,或在控制台输出中抓取。
- 远程/服务端:如果使用容器或服务器,确认日志路径和容器日志查看方式。
- 重要指标:代理端口是否监听、目标服务器是否可达、证书是否有效、鉴权信息是否正确。
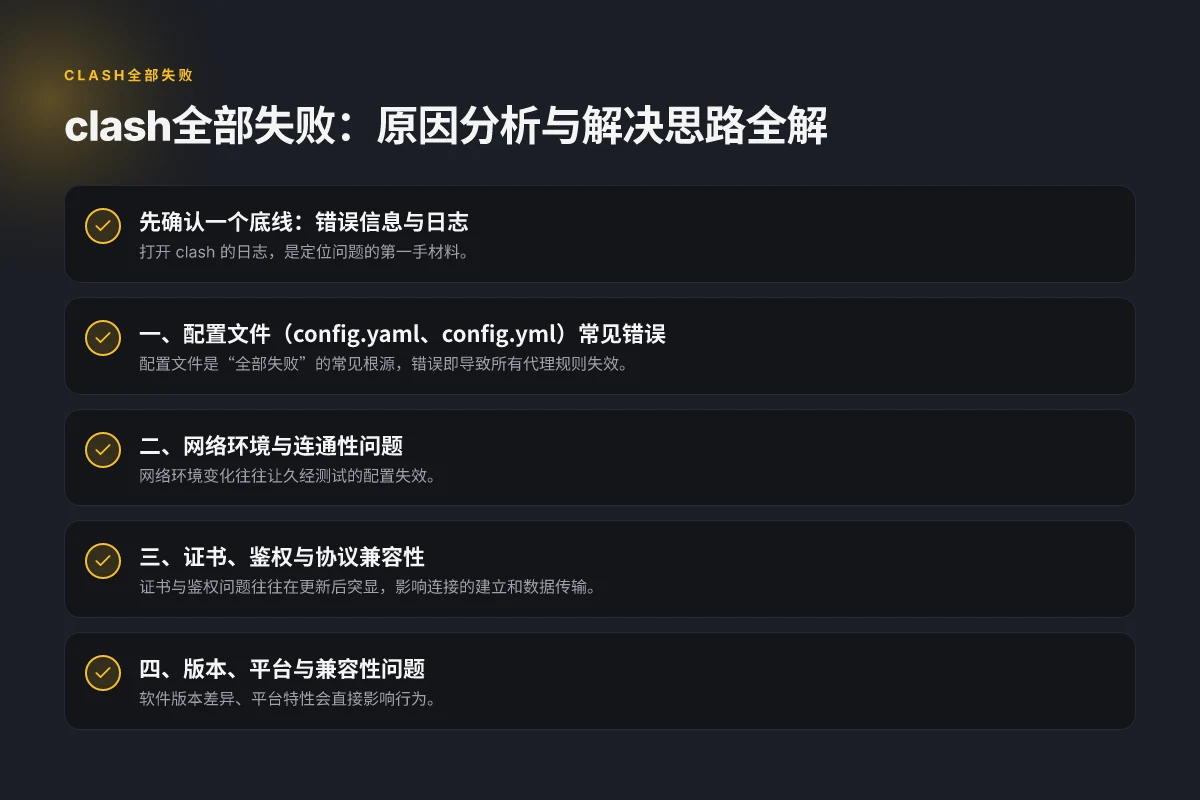
一、配置文件(config.yaml、config.yml)常见错误
配置文件是“全部失败”的常见根源,错误即导致所有代理规则失效。
可能的错误点
- 订阅源不可用或更新失败,导致路由/策略为空或错误。
- 节点/代理信息错填,如服务器地址、端口、用户名、密码、加密方式不匹配。
- 代理组与策略不兼容,导致请求没有可用出口。
- 代理协议(socks5, http, vmess, v2ray 等)参数缺失或错误。
- DNS 配置错误,导致域名解析失败,进而无法连接。
排错清单
- 逐条核对 config.yaml 中的“Proxy”和“ProxyGroup”设置,确保名称、顺序与引用一致。
- 验证订阅源 URL、
proxy-provider、script或allow-lan等扩展字段的正确性。 - 运行前先用本地静态配置测试,确保至少有一个可用代理节点。
- 对照官方示例/文档,必要时重建一个最小可用配置再逐步扩展。
二、网络环境与连通性问题
网络环境变化往往让久经测试的配置失效。
常见网络原因
- 目标服务器临时不可用、端口被封锁、服务端证书变更。
- 本地防火墙、杀软策略阻断端口或 socks/http 流量。
- VPN/代理链路中的中间节点丢包、延迟异常,导致超时。
- DNS 池化或劫持,解析失败。
验证步骤
- 使用新建的简单网络工具(如 curl,ping,traceroute)测试目标可达性。
- 尝试直接通过终端或浏览器访问代理目标,排除 clash 以外的问题。
- 暂时关闭防火墙/安全软件,观察是否恢复可用性(排错时仅作短期测试)。
三、证书、鉴权与协议兼容性
证书与鉴权问题往往在更新后突显,影响连接的建立和数据传输。
常见情形
- TLS 证书过期或域名不匹配,导致 https 连接失败。
- 节点要求的鉴权信息(如 VMess、VLESS、 Shadowsocks 等)错误或已变更。
- 客户端与服务器的加密协议不兼容(如自定义混淆、混合加密策略)。
排错要点
- 确认服务器端证书有效性,必要时手动信任证书链。
- 更新或恢复正确的鉴权信息,必要时重新创建节点凭证。
- 尝试禁用某些特殊混淆或协议信息,看是否能建立基础连接。
四、版本、平台与兼容性问题
软件版本差异、平台特性会直接影响行为。
常见问题
- clash-core 与前端工具版本不一致,导致配置解析错误。
- 某些插件、脚本或提供者版本不再兼容,导致订阅更新失败。
- 在不同操作系统(Windows、macOS、Linux、Android)上的表现差异。
应对策略
- 保持 clash-core 与相关工具在官方推荐版本区间内,避免跨版本冲突。
- 如使用第三方订阅,确认订阅源是否仍然可用,或尝试改用直接的 YAML 配置。
- 参考官方发行说明,关注已知问题与修复补丁。
五、代理链与路由策略的冲突
有时“全部失败”发生在路由策略或代理链错配时。 Clash全红:到底是技巧还是运气?详解全红攻略与误区
常见表现
- 规则匹配错误,导致所有请求都找不到可用出口。
- 代理组内没有可用节点,或者节点启用但不可达。
- 规则文件与路由策略相互矛盾,产生死循环或拒绝服务。
解决办法
- 简化路由策略,先用“直接连接”或单一代理节点测试,确保能出网。
- 检查“ProxyGroup”的节点名单是否全部可用,逐一测试节点连接性。
- 使用“log”逐步分析路由决策过程,确认请求走向正确出口。
六、对比与快速诊断表
| 项目/问题 | 典型表现 | 快速诊断办法 | 可能的修复措施 |
|---|---|---|---|
| 订阅源不可用 | 全部节点不可用 | 尝试直接用静态配置,或访问订阅 URL | 替换或更新订阅源,或手动上传正确配置 |
| 节点信息错误 | 连接失败、超时 | 逐一测试节点,确认地址、端口、密钥 | 更新节点信息,重新生成凭证 |
| TLS/证书问题 | https 请求失败 | 查看证书有效期、域名匹配 | 更新证书、信任链,必要时禁用证书校验(短期测试) |
| 路由冲突 | 无出口、全部超时 | 简化路由,先用直接连接 | 调整 ProxyGroup 与规则的关系 |
| 版本不兼容 | 启动崩溃、解析失败 | 查看发行说明,尝试回退到稳定版本 | 回退版本,等待修复或升级到兼容版 |
七、一个实用的排错流程(可直接执行的步骤)
- 收集信息:记录错误日志、当前使用的配置、网络状态、系统版本。
- 还原最小可用配置:只保留一个可用节点,使用直接连接或最简单的代理组。
- 逐步添加复杂性:分阶段引入订阅、路由、策略,逐步验证是否恢复。
- 检查外部因素:防火墙、VPN、代理限制、证书有效性。
- 使用对照表逐项排错:对照日志中的具体错误信息执行对应修复。
- 验证修复效果:用 curl、浏览器等多种工具测试实际请求是否通过代理出口。
- 记录与复盘:保存排错笔记,建立可重复的排错模板,以防同类问题再次发生。
八、实际案例分享(简要)
- 案例 A:更新订阅后“全部失败”。排错路径:核对订阅 URL、重新下发节点,最终发现订阅源域名被 DNS 污染,改用备用源后恢复。
- 案例 B:更新到新版本后不可用。排错路径:回退到稳定版本,日志显示新版本对某些加密方式兼容性差,等待后续修复,期间通过直接连接测试确认网络可用。
- 案例 C:在公司网络中突然失效。排错路径:检测防火墙策略,临时放宽端口后恢复,随后在工作站配置中使用绕过企业代理的直连测试,定位为企业网策略变更。
九、结论与实用建议
- “全部失败”的原因通常不是单一因素,而是配置、网络、版本、证书等多方面叠加的结果。通过有步骤的排错,可以快速缩小范围,避免无谓的反复更改。
- 建立一个可重复的排错流程与记录模板,能显著提升后续故障处理效率,减少停机时间。
- 在生产环境中,尽量使用稳定版本、可靠的订阅源、清晰的节点命名和一致的规则策略,以降低突发性故障的概率。
- 若遇到无法自查解决的问题,向社区或官方渠道提供日志和配置快照,通常能获得更快速的诊断与帮助。
最终建议:保持冷静、循序渐进地排错,优先验证最小可用配置、再逐步回滚或替换组件。通过系统化的排错方法,通常可以在较短时间内找出“ clash 全部失败”的根本原因并恢复正常使用。