机场节点
Clash和加速器不冲突:如何实现两者共存与优化网络体验
 Carolina Lima·2026年10月31日·1 min
讲解 clash 与常见加速器之间的关系、如何配置实现互不冲突并提升网络性能的实用方法。
the article body in Markdown: an opening paragraph, then 4 to 6 sections that each start with a "## " heading, "### " subheadings where useful, bullet lists, one Markdown table where a comparison helps, and a short final section with the recommendation
在网络代理领域,clash(以及类似的代理池工具)与各种加速器并不天然冲突,但如果不进行合适的配置,仍可能出现端口冲突、路由冲突、规则覆盖等问题,进而导致连接不稳定、速度波动或某些应用无法走代理。本文将从原理、常见冲突点、实际配置方法等方面,帮助你实现 clash 与加速器的共存,并在不牺牲稳定性的前提下提升网络体验。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
理解核心原理:为什么会冲突
Clash 的工作机制
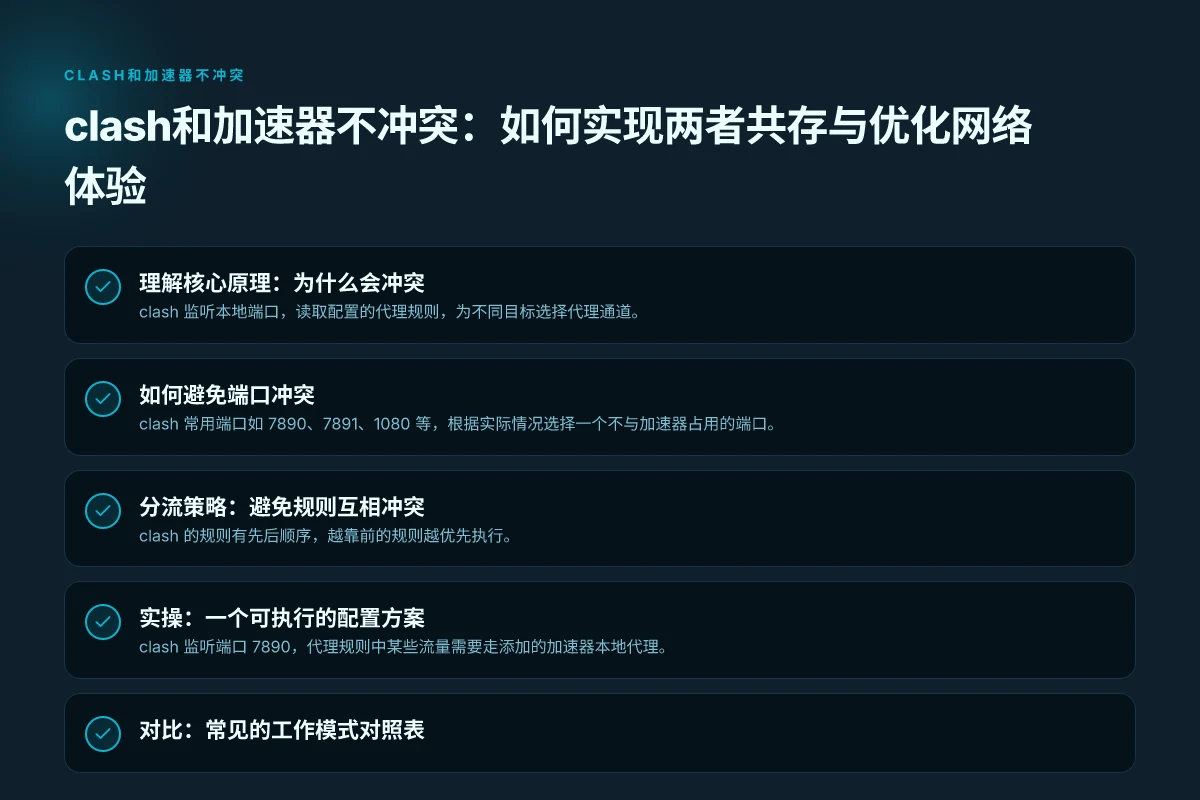
- clash 监听本地端口,读取配置的代理规则,为不同目标选择代理通道。
- 规则包含直连、走某个代理组、特定域名走特定代理等。
- clash 通常会对系统网络请求进行拦截并按规则转发。
加速器的工作机制
- 加速器通常通过本地代理、VPN 或 DNS 级别的优化来提升特定目标的访问速度。
- 它们往往会占用特定的端口,提供自定义加速通道。
- 有些加速器需要在系统层面做全局或区域分流设置。
两者的潜在冲突点
- 端口冲突:两者尝试监听同一端口。
- 路由覆盖冲突:规则相互覆盖导致环路或优先级错位。
- DNS 冲突:域名解析走错通道,导致流量并非按期望走向。
如何避免端口冲突
给 clash 和加速器分配独立的监听端口
- clash 常用端口如 7890、7891、1080 等,根据实际情况选择一个不与加速器占用的端口。
- 加速器应使用不同的监听端口,尽量避免默认端口冲突。
- 确认系统层代理软件(如 V2Ray、Trojan、Shadowsocks 等)没有复用同一端口。
使用不同的代理协议与地址
- clash 常见协议有 http(s)、socks、vmess、trojan 等,尽量与加速器的协议区分开。
- 对于同一台机器,使用不同的网络接口(如本地回环地址 127.0.0.1 与外部网卡地址)来区分监听端口。
分流策略:避免规则互相冲突
规则优先级与分组
- clash 的规则有先后顺序,越靠前的规则越优先执行。
- 将需要通过 clash 的流量放在高优先级规则中,将要走加速器的流量放在另一组规则中,互不干扰。
- 使用代理组(Proxy Group)将相关通道组合,便于统一调度。
路由表设计思路
- 针对不同应用或目标,建立明确的路由规则,如常用网站走某组,游戏或视频走另一组。
- 避免同一目标既走 clash 的代理又走加速器,导致循环或不稳定。
实操:一个可执行的配置方案
场景设定
- clash 监听端口 7890,代理规则中某些流量需要走添加的加速器本地代理。
- 加速器监听端口 1060(本地代理)。
- 通过系统代理方式,统一把 HTTP/HTTPS 代理指向 clash 的 7890。
配置要点清单
- clash.yaml 关键点
- 端口设置:port: 7890,socks-port: 7891,redir-port: 7892(按需)
- Proxy Group:将加速器作为单独代理通道,命名如 Accelerator_Svc
- Rule 编排:优先走直连,接着走 Clash 自有代理组,最后设置特定域名走 Accelerator_Svc
- 加速器设置要点
- 端口独占,确保和 clash 的端口不同
- 只对需要提升的目标开启加速通道,其他流量走直连或 clash 通道
- 流量分流测试
- 使用 curl 或浏览器的网络调试工具,逐步验证不同域名和应用是否走想要的通道
- 观察日志,确认没有端口冲突和路由覆盖问题
对比:常见的工作模式对照表
| 模式 | clash 端口 | 加速器端口 | 路由策略示例 | 风险与注意 |
|---|---|---|---|---|
| 并行独立代理 | clash 7890,socks 7891 | 加速器 1060 | 直连优先,特定域名走 clash,特定目标走加速器 | 需要清晰的域名/应用分流规则 |
| 全局通过 clash | clash 7890 | 加速器禁用或仅监听系统级别/DNS | 所有流量走 clash,避免加速器干扰 | 可能失去加速器带来的提升,需要权衡 |
| 分应用走法 | clash 7890;加速器 1060 | 仅对游戏/视频走加速器 | 应用层级规则明确,减少误走 | 需要应用层面的识别与规则维护 |
常见坑点与解决办法
- 端口冲突未提前排查:在上线前使用 netstat -tulnp 查看监听端口,确认未占用。
- 规则优先级错位:重排规则,确保高优先级规则覆盖低优先级规则;必要时加入明确的“拒绝”规则避免回路。
- DNS 解析异常:尽量让 clash 处理 DNS 请求,避免外部 DNS 改变路由导致不可预期的路径。
- 加速器对特定域名的兼容性问题:逐条测试需要走加速的域名,避免广泛覆盖导致误判。
- 日志过于嘈杂:开启适当的日志等级,定位问题所在,逐步排查。
进阶技巧:如何实现更细粒度的控制
- 使用分端口滚动迁移:在稳定性确认后,逐步向新端口迁移,确保回滚路径清晰。
- 通过策略组实现自定义路由模板:创建多套模板,按场景切换,快速适应不同网络环境。
- 结合 DNS over HTTPS(DoH):提升 DNS 安全性,同时减少 DNS 级别的意外走向。
- 监控与告警:设置日志聚合与简单告警,如连接中断、路由异常、端口不可用等场景的通知。
总结与推荐
如果你需要在同一台设备上同时使用 clash 和加速器,最重要的原则就是确保端口独立、路由清晰、规则优先级分明。通过独立监听端口、明确的分流策略,以及定期的排错与测试,可以实现两者的无缝共存,既保持了 clash 的灵活性,又保留了加速器的速度优势。对于初学者,建议从最简单的“独立代理 + 明确分流规则”入手,逐步增加代理组与应用级别的规则,避免一次性引入过多变量导致难以定位的问题。